
Kepatuhan (Compliance) & Keamanan Data
24 Februari 2026
Artikel
Kepatuhan (Compliance) & Keamanan Data
Dalam ekosistem digital tahun 2026, keamanan bukan lagi sekadar fitur tambahan, melainkan prasyarat operasional mutlak. Perusahaan yang mengabaikan aspek legalitas dan perlindungan data berisiko menghadapi denda finansial yang masif serta kehancuran reputasi yang sulit dipulihkan.
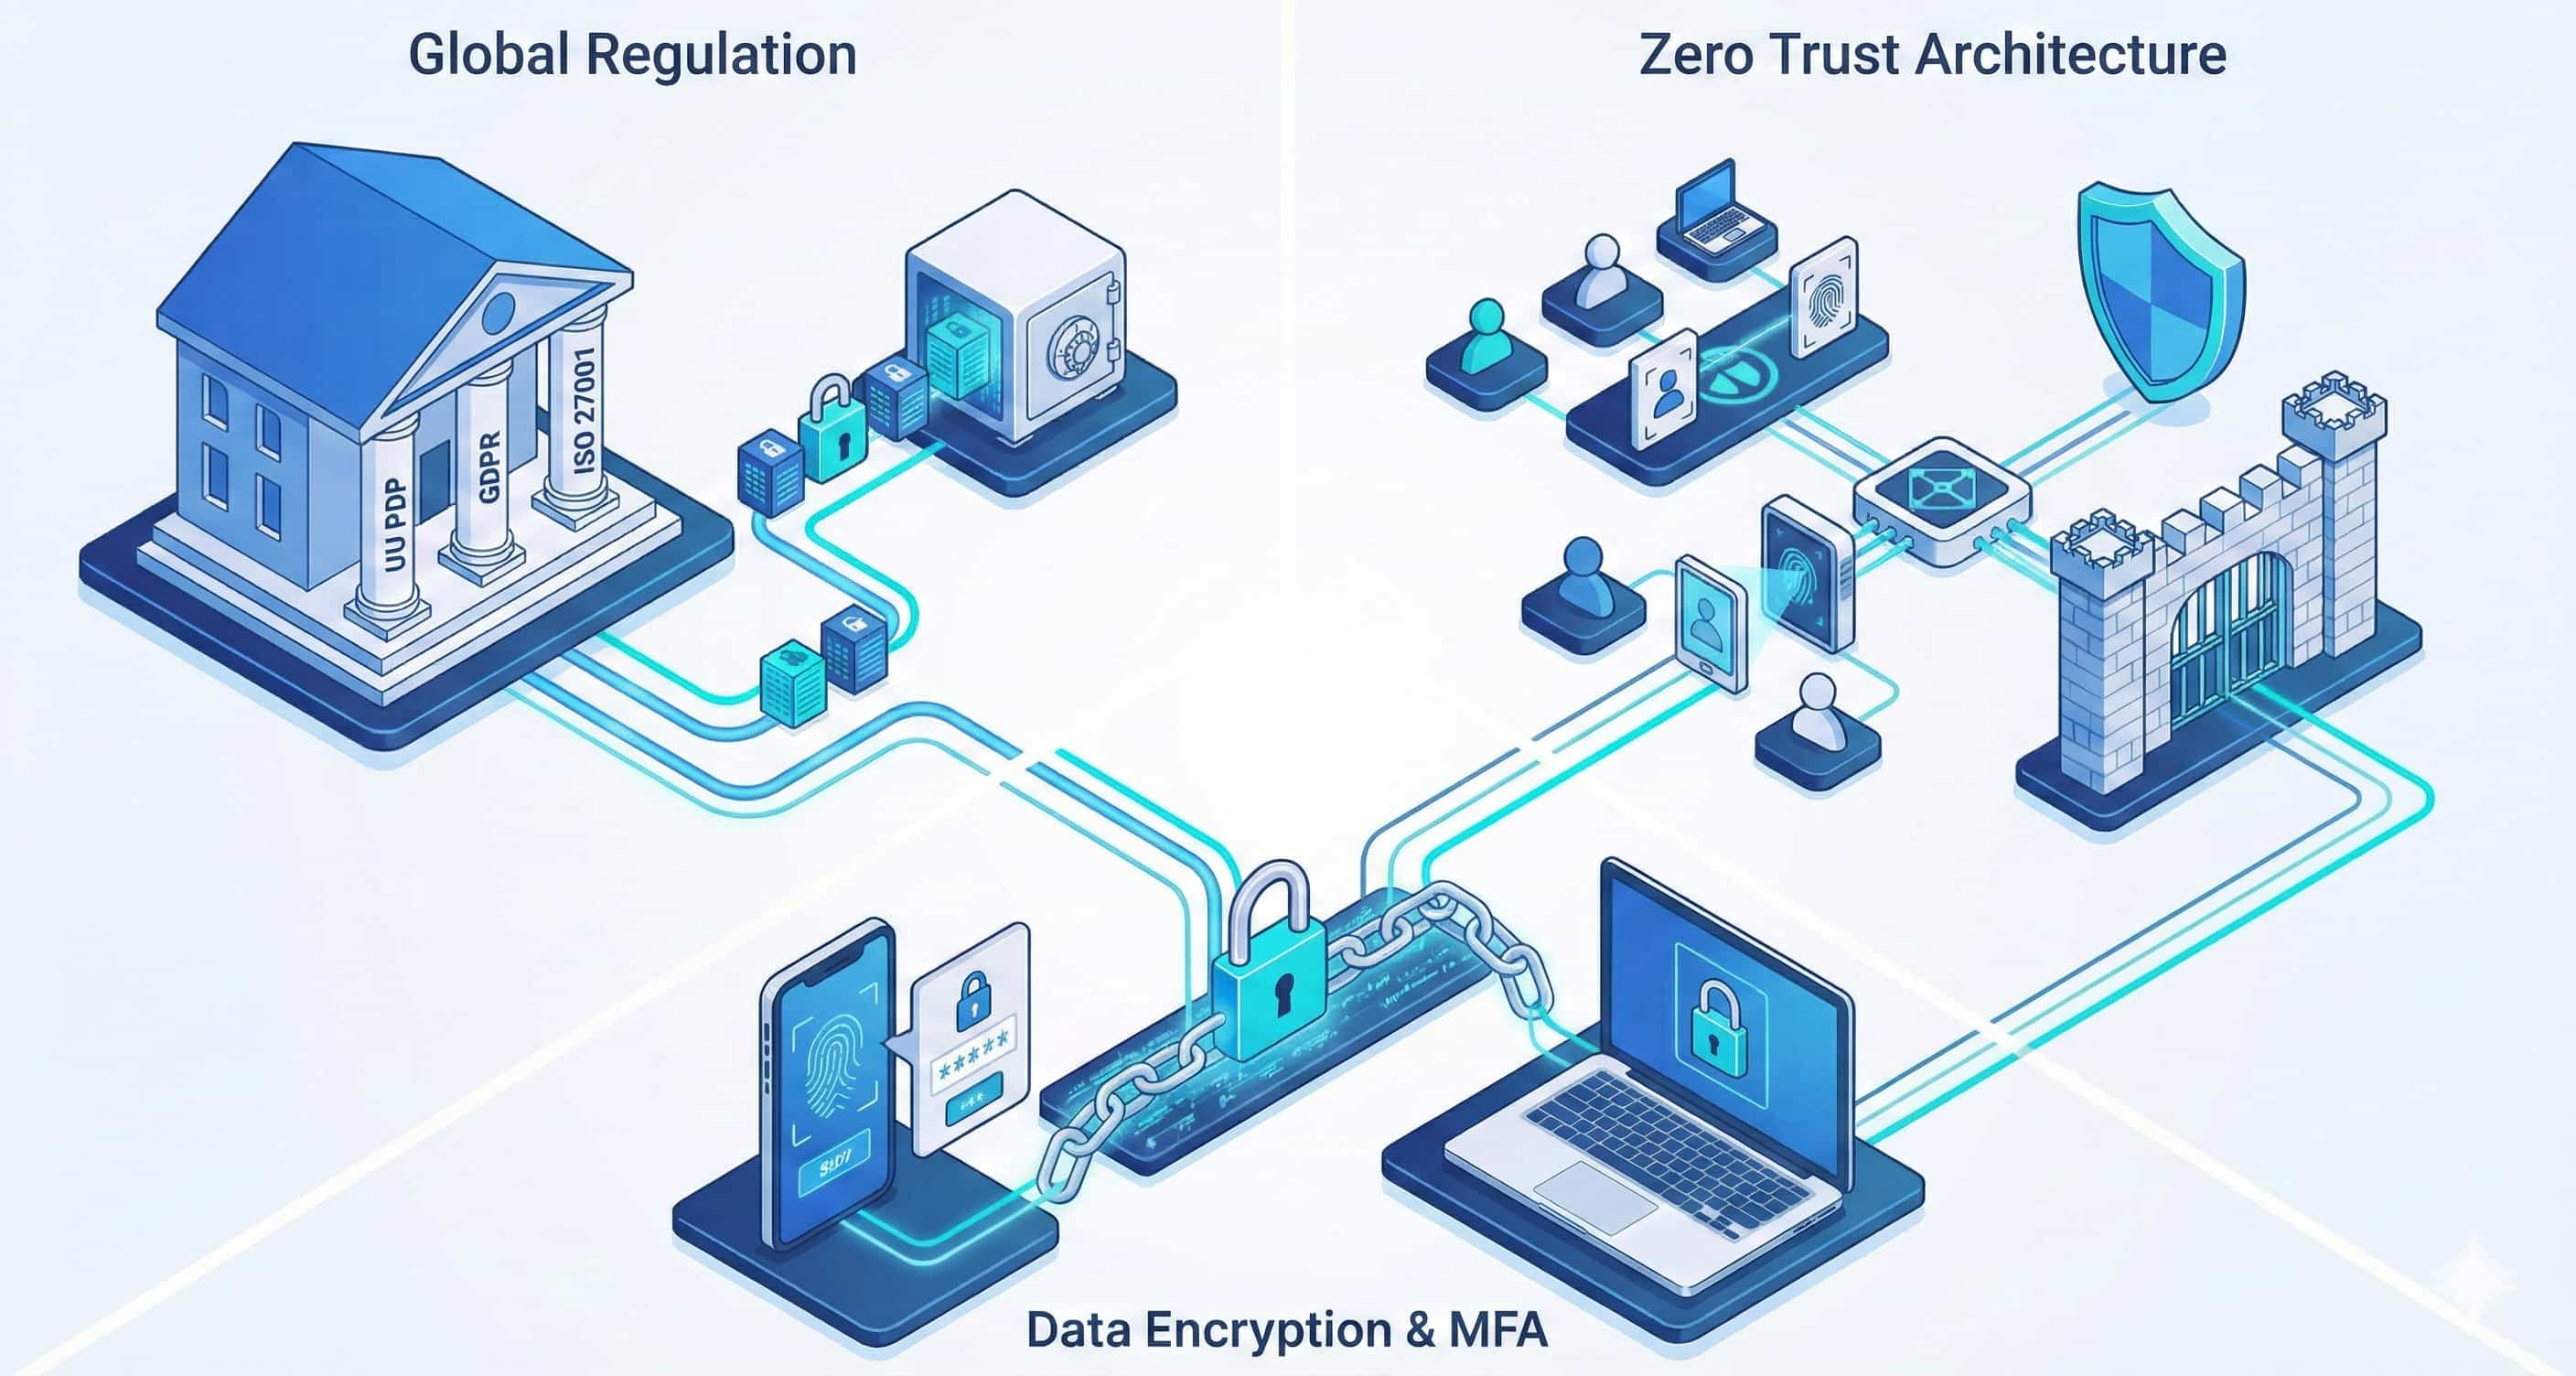
1. Regulasi Global dan Lokal yang Mengikat
Setiap platform web berskala enterprise wajib mematuhi kerangka hukum perlindungan data yang berlaku di wilayah operasionalnya. Hal ini mencakup:
- **UU PDP (Undang-Undang Perlindungan Data Pribadi):** Regulasi di Indonesia yang mewajibkan setiap pengembang web untuk memiliki mekanisme persetujuan eksplisit dari pengguna serta sistem penghapusan data yang kredibel.
- **GDPR (General Data Protection Regulation):** Standar emas perlindungan data di Uni Eropa yang memengaruhi operasional perusahaan global melalui hak untuk dilupakan (right to be forgotten).
- **ISO/IEC 27001:** Standar internasional untuk sistem manajemen keamanan informasi yang sering menjadi syarat dalam kolaborasi B2B kelas atas.
2. Implementasi Zero Trust dalam Web Development
Pengembangan web modern harus mengadopsi prinsip Zero Trust Architecture. Dalam model ini, sistem tidak pernah berasumsi bahwa entitas di dalam jaringan adalah aman secara otomatis. Setiap permintaan akses harus diverifikasi, diotorisasi, dan dienkripsi secara ketat.
Langkah strategis keamanan yang wajib diimplementasikan oleh tim Anda:
- Enkripsi Data: Menggunakan protokol TLS 1.3 untuk data yang berpindah dan enkripsi AES-256 untuk data yang tersimpan di basis data.
- **Multi-Factor Authentication (MFA):** Mengurangi risiko pencurian kredensial hingga 99 persen dengan mewajibkan verifikasi tambahan melalui perangkat fisik atau aplikasi autentikator.
- Sanitasi Input dan Output: Mencegah serangan SQL Injection dan Cross-Site Scripting (XSS) melalui penggunaan kerangka kerja modern yang melakukan proses escaping secara otomatis.
3. DevSecOps dan Manajemen Risiko Rantai Pasok Digital
Di era pengembangan yang serba cepat, keamanan tidak boleh menjadi penghambat di akhir siklus. Anda perlu mengintegrasikan keamanan sejak awal melalui pendekatan DevSecOps:
- Keamanan dalam Jalur CI/CD: Mengintegrasikan pemindaian kerentanan otomatis (vulnerability scanning) di setiap tahap integrasi kode guna memastikan tidak ada celah keamanan yang lolos ke tahap produksi.
- **Software Bill of Materials (SBOM):** Mendokumentasikan seluruh daftar komponen pihak ketiga dan pustaka (libraries) yang digunakan. Hal ini krusial untuk mengidentifikasi potensi kerentanan pada rantai pasok perangkat lunak Anda secara cepat.
- Audit Risiko Pihak Ketiga: Memastikan bahwa setiap vendor atau API pihak ketiga yang terintegrasi dengan platform web Anda telah memenuhi standar kepatuhan yang sama untuk melindungi aliran data pelanggan Anda.
Kesimpulan Bagian Kepatuhan: Integrasi antara kepatuhan hukum dan keamanan teknis bukan sekadar beban administratif, melainkan investasi strategis yang membangun kepercayaan pelanggan. Dengan menerapkan standar regulasi yang ketat dan arsitektur keamanan berlapis, Anda telah memitigasi risiko hukum sekaligus memperkuat fondasi digital perusahaan Anda dari ancaman siber yang terus berevolusi.
Masa Depan & Prediksi 5 Tahun Mendatang
Dunia pengembangan web tidak pernah statis. Sebagai konsultan IT, saya melihat tiga pilar utama yang akan mengubah wajah industri web pada tahun 2030:
- Dominasi AI-Driven Development: Kecerdasan buatan tidak hanya akan membantu menulis kode, tetapi juga akan mengoptimalkan infrastruktur web secara mandiri. Kita akan melihat munculnya Self-Healing Websites yang mampu mendeteksi kerusakan kode atau serangan siber secara otomatis.
- Era WebAssembly (Wasm): WebAssembly akan memungkinkan aplikasi web memiliki performa yang setara dengan aplikasi desktop (native performance). Hal ini membuka peluang bagi perangkat lunak berat untuk berjalan mulus di dalam browser web Anda.
- Kesiapan Terhadap Komputasi Kuantum: Dalam 5 tahun ke depan, pengembangan web akan mulai mengadopsi protokol Post-Quantum Cryptography untuk melindungi data sensitif dari ancaman dekripsi di masa depan.
FAQ (Frequently Asked Questions)
Berikut adalah jawaban atas pertanyaan yang paling sering dicari terkait pengembangan web:
- Apakah aplikasi web lebih baik daripada aplikasi mobile native? Tergantung pada kebutuhan bisnis Anda. Aplikasi web melalui teknologi PWA menawarkan jangkauan yang lebih luas dan biaya pemeliharaan yang lebih rendah.
- Apakah SEO masih relevan untuk aplikasi berbasis JavaScript? Sangat relevan. Penggunaan teknologi Server-Side Rendering (SSR) memastikan bot mesin pencari dapat mengindeks konten Anda dengan sempurna.
- Bagaimana menangani sistem legacy saat migrasi? Gunakan pendekatan bertahap melalui API Wrapper sehingga sistem lama dapat berkomunikasi dengan antarmuka modern tanpa harus melakukan perombakan total.
- Apa perbedaan utama antara Web 2.0 dan Web 3.0? Web 2.0 berpusat pada platform terpusat, sementara Web 3.0 menekankan pada desentralisasi dan kepemilikan data melalui teknologi Blockchain.
- Bagaimana cara menjaga kecepatan website enterprise? Gunakan Content Delivery Network (CDN), optimalkan ukuran gambar, dan terapkan pemuatan malas (lazy loading) pada aset yang tidak kritis.
Kesimpulan
Membangun ekosistem pengembangan web yang tangguh adalah investasi jangka panjang yang menentukan posisi kompetitif Anda di pasar global. Dari pemahaman arsitektur mikroservis hingga kepatuhan hukum yang ketat, setiap keputusan teknis harus selaras dengan logika bisnis yang solid.
Jangan biarkan infrastruktur digital Anda menjadi penghambat inovasi. Masa depan web adalah tentang kecepatan, keamanan, dan kecerdasan buatan. Perusahaan yang mampu beradaptasi dengan tumpukan teknologi modern hari ini adalah perusahaan yang akan memimpin pasar di masa depan.
Apakah Anda siap melakukan transformasi digital? Hubungi tim ahli kami